
Phishing og social engineering rammer medarbejderne, ikke jeres firewall. Med awareness træning og realistiske phishing-simuleringer lærer medarbejderne at genkende angrebene, før de kommer til at klikke. CURAit sætter forløbet op, kører det og rapporterer løbende, så I kan se, om det virker.
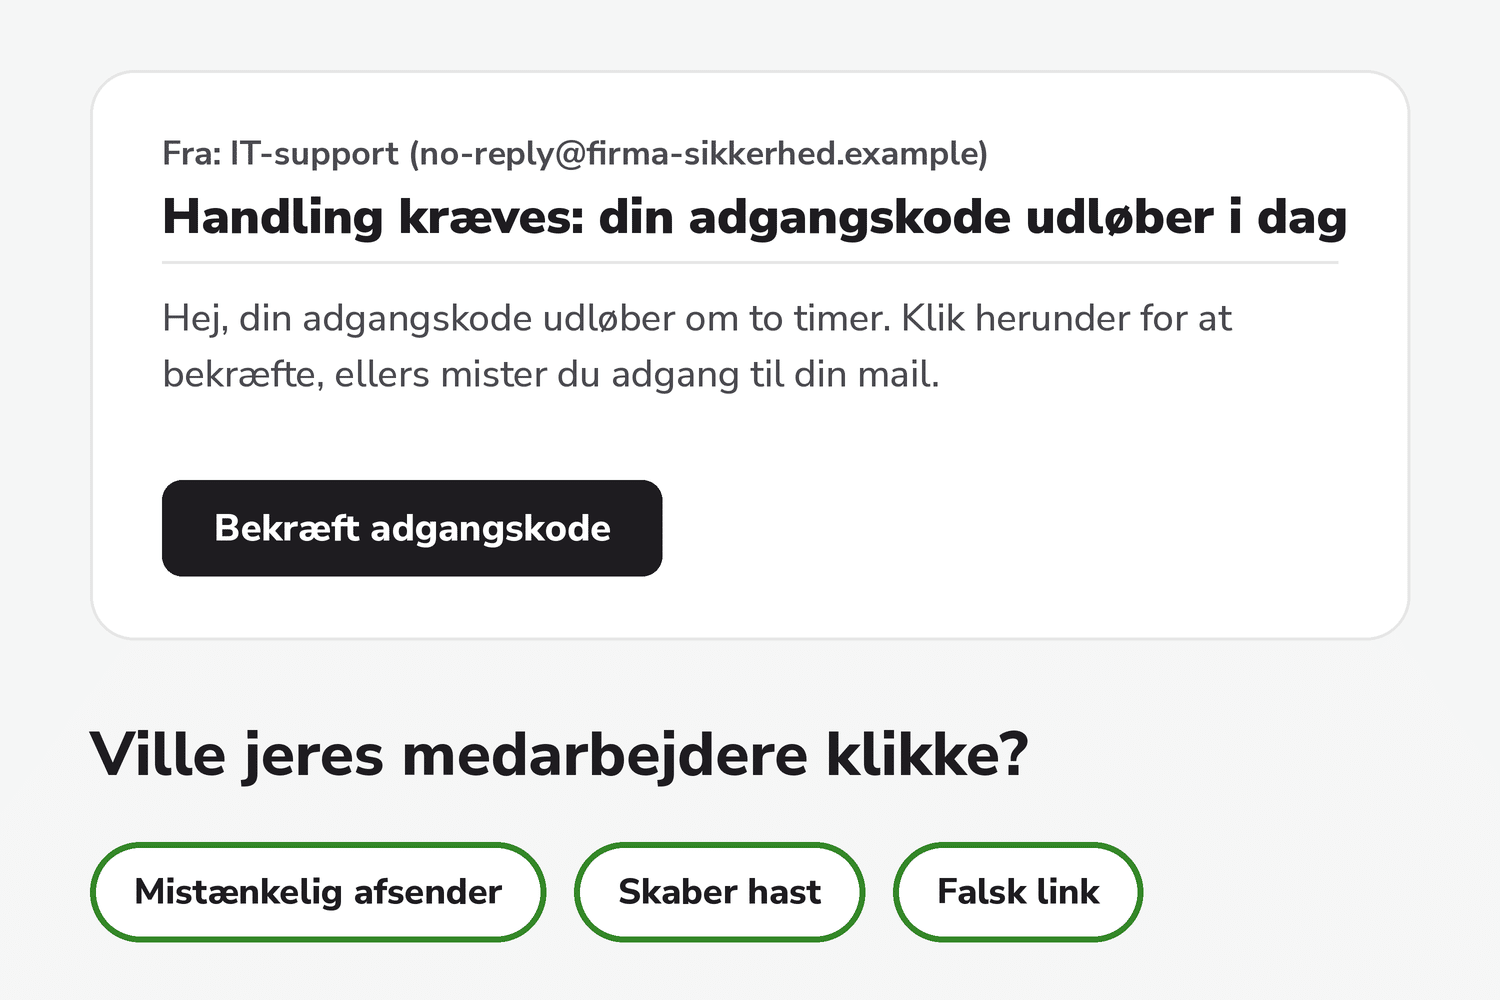
En phishing-mail ser ægte ud, linket virker troværdigt, og ét klik er nok. Teknisk beskyttelse fanger meget, men ikke alt, og så er det medarbejderen, der afgør udfaldet.
Gammeldags træning, hvor man tager et kursus én gang om året, ændrer sjældent adfærd. Det virker bedre, når træningen er løbende, bruger realistiske eksempler og bliver målt.
Se, hvor mange der falder for et simuleret angreb i dag.
Korte lektioner og løbende phishing-simuleringer.
Rapportér udviklingen og juster forløbet.
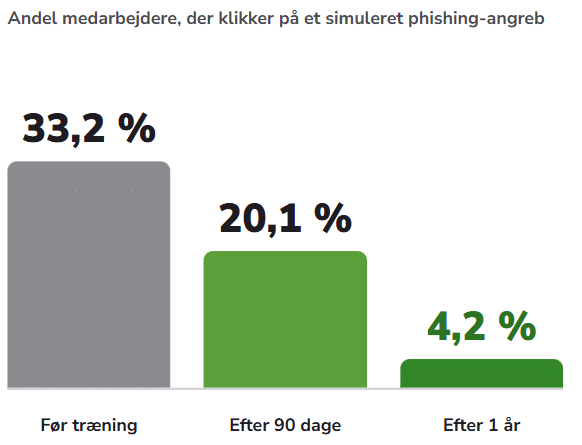
Efter ét års løbende træning falder andelen af medarbejdere, der klikker på et phishing-angreb, fra 33,2 % til 4,2 %.
af databrud involverer det menneskelige led
flere phishing-angreb siden andet halvår 2025
Kilder: KnowBe4 Phishing by Industry Benchmarking Report 2026 (7. juli 2026, 42 mio. simuleringer hos 64.000 organisationer). Verizon Data Breach Investigations Report 2026.
Forløbet gentages, så I kan følge udviklingen over tid.
Vi starter med et gratis, simuleret phishing-angreb, så I kan se, hvor stor en andel af jeres brugere der er modtagelige i dag ("Phish-prone").
Et skræddersyet forløb efter jeres behov og ønsker, med videoer, printet materiale og oplæg fra vores InfoSec-specialist.
Løbende, realistiske phishing-simuleringer, der efterligner ægte angreb og viser, hvor forsvaret er svagt. Medarbejdere, der klikker, kan få en kort forklaring med det samme.
1. Se resultaterne. Efter et aftalt interval, kvartalsvis eller halvårligt, får I en rapport over hele indsatsen og resultaterne fra både træning og phishing-kampagner.
Kunder, der køber awareness træning og phishing-simulering, får også en dedikeret LMS-platform (Learning Management System) til intern brug. Her kan I oprette kurser, uploade materialer, tildele opgaver og prøver og følge medarbejdernes fremskridt. Med online-diskussioner og rapportfunktioner kan I vurdere, om træningen virker.
Vi leverer baselinetest, træning og phishing-simulering på KnowBe4, en integreret platform til sikkerhedsbevidsthed. Platformen kan udvides med PhishER+, som hjælper med at håndtere mistænkelige mails.
Tilvalg: PhisER+
Det er til virksomheder, der vil mindske risikoen for phishing og kunne vise, at medarbejderne er trænet, for eksempel som led i arbejdet med NIS2.
Med en baselinetest: et gratis, simuleret phishing-angreb, der viser, hvor I står i dag.
Det afhænger af jeres behov. Kontakt os, så giver en rådgiver et tilbud.
Ja. Forløbet bygges efter jeres behov og ønsker.
Efter aftale, kvartalsvis eller halvårligt.
Jeres egen platform til at oprette kurser, tildele opgaver og følge medarbejdernes fremskridt.
Hvor mange af jeres medarbejdere ville falde for et phishing-angreb i dag?
Sølv, 5-6 år, 2025
AAA, højeste kreditværdighed, Dun og Bradstreet 2025
ISAE 3402, verificeret af Grant Thornton, 2024
D-mærket, digital tryghed