
Phishing og social engineering rammer medarbejderne, ikke jeres firewall. Med awareness træning og realistiske phishing-simuleringer lærer medarbejderne at genkende angrebene, før de kommer til at klikke. CURAit sætter forløbet op, kører det og rapporterer løbende, så I kan se, om det virker.
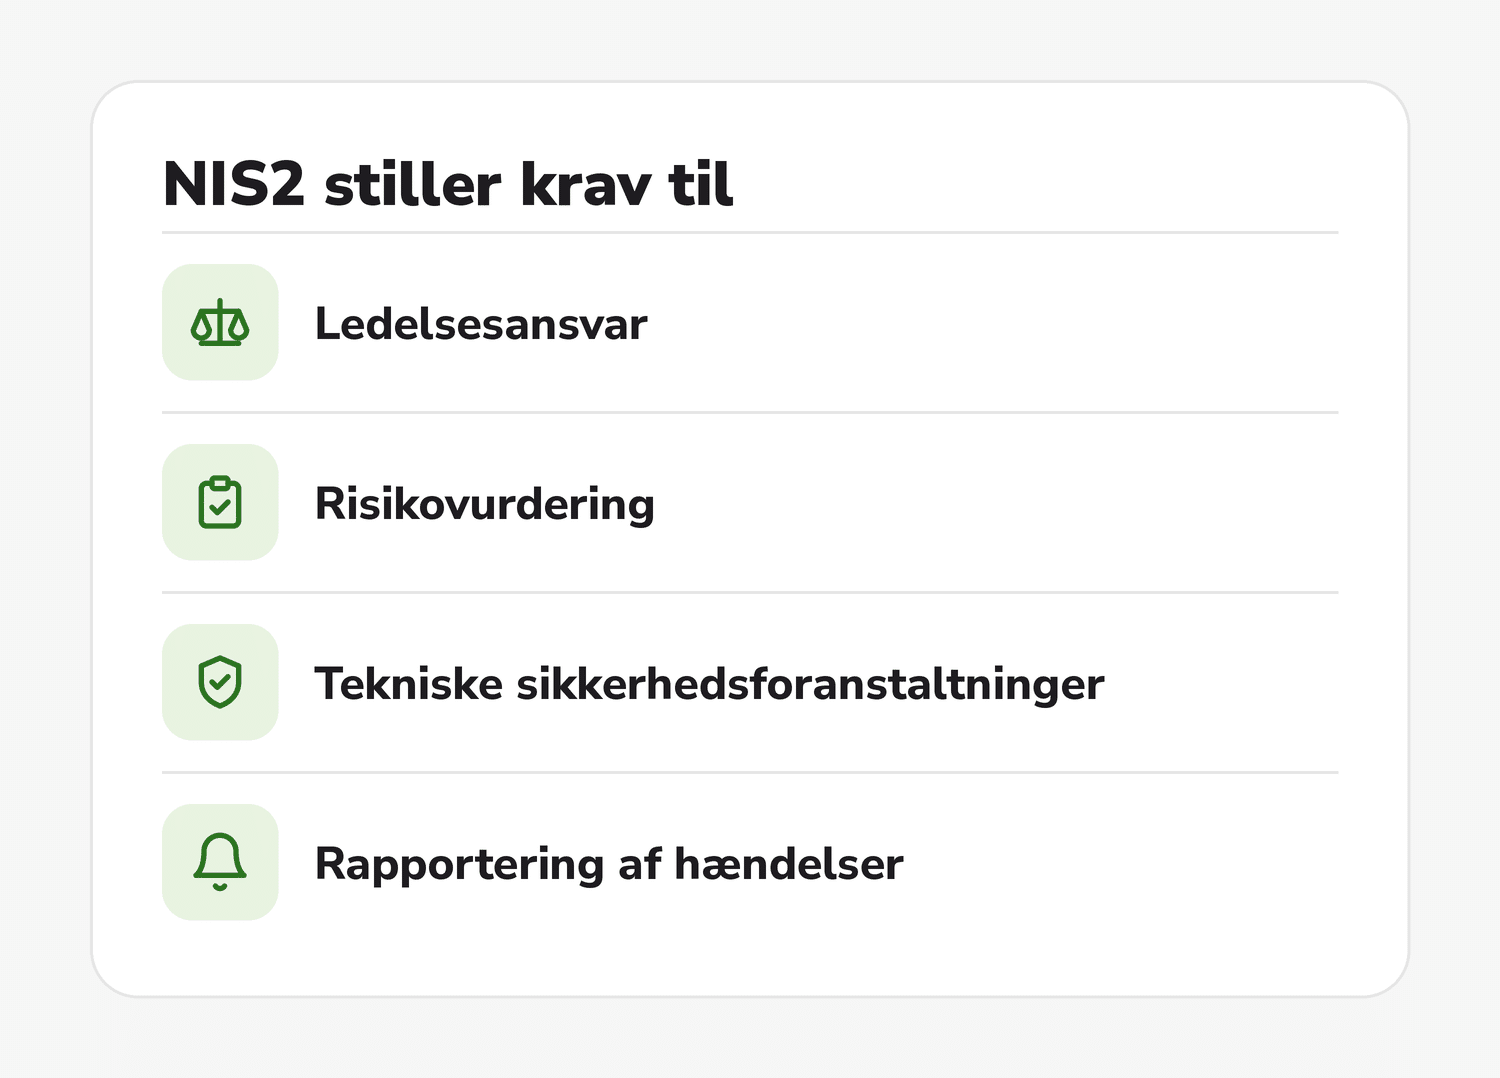
NIS2 er EU's regler for cybersikkerhed. I Danmark er de gennemført med loven om foranstaltninger til sikring af et højt cybersikkerhedsniveau, der trådte i kraft den 1. juli 2025.
Loven omfatter virksomheder og myndigheder i bestemte sektorer ud fra sektor og størrelse. Det er virksomhedens eget ansvar at vurdere, om den er omfattet. De omfattede virksomheder skulle registrere sig senest den 1. oktober 2025.
Også virksomheder, der ikke selv er omfattet, kan få krav fra kunder, der er. Virksomheder, der er direkte omfattet, forventer i stigende grad, at deres leverandører kan dokumentere deres sikkerhedsniveau.
NIS2 stiller minimumskrav til ti områder af cybersikkerheden, blandt andet risikoanalyse, håndtering af hændelser, driftskontinuitet, træning af medarbejdere og adgangskontrol. CURAit hjælper med flere af dem.
Risikoanalyse, data assessment og skræddersyede it-sikkerhedspolitikker.
Beredskabsplan og incident response plan.
Backup og disaster recovery.
Penetrationstest og sårbarhedsscanning.
Awareness træning og phishing-simulering.
Politikker for sikkerhed og databeskyttelse, og drift gennem CURAmanaged.
CURAit hjælper med dele af kravene. Det er ikke juridisk rådgivning, og I skal selv vurdere, hvilke krav der gælder for jer.
Cybersikkerhed er ikke længere kun en opgave for it-afdelingen. NIS2-loven stiller krav til ledelsen i de virksomheder, der er omfattet: Ledelsen har ansvaret for styringen af cybersikkerhed og skal godkende og føre tilsyn med sikkerhedsforanstaltningerne.
Ved tilsyn vil myndighederne spørge efter dokumentation, for eksempel risikovurderinger. Styrelsen for Samfundssikkerhed har udgivet en vejledning, der beskriver ledelsens rolle og opgaver, ledelsens kompetencer og om ledelsen kan sanktioneres.
Bestyrelsen er ledelsesorganet
Direktionen er ledelsesorganet
Vores undervisning i cybersikkerhed for bestyrelsesmedlemmer giver den viden, indsigt og de værktøjer, der skal til for at beskytte jeres virksomhed mod cybertrusler. Vores erfarne cybersikkerhedskonsulent guider jer til at forstå de aktuelle trusler, effektive strategier og de bedste praksisser. Som medlem af flere rådgivende organer har konsulenten et stort netværk og er opdateret på de seneste trusler og tendenser.
Skræddersy en strategi, der passer til jeres virksomhed, og sæt forebyggende tiltag ind for at mindske risici og beskytte jeres aktiver.
Lær at identificere og analysere de trusler, der kan ramme virksomheden, og at finde sårbarheder og indføre sikkerhedsforanstaltninger.
Forstå, hvorfor governance og compliance hører sammen med cybersikkerhed, og hvordan I overholder gældende love og regler.
Få indblik i, hvordan man håndterer og bekæmper cybertrusler, og hvordan I reagerer effektivt og begrænser følgerne af et angreb.
Hold jer ajour med de nyeste trusler og tendenser, og forstå, hvorfor læring og opdatering skal fortsætte.
Tag vores NIS2-readiness beregner og få et første overblik over, hvor I står.
EU’s regler for cybersikkerhed. I Danmark er de gennemført med loven om foranstaltninger til sikring af et højt cybersikkerhedsniveau.
Den 1. juli 2025.
Det afhænger af sektor og størrelse, og det er jeres eget ansvar at vurdere det. Styrelsen for Samfundssikkerhed har en vejledning om anvendelsesområdet. Vil I have hjælp, så kontakt os.
Ledelsen. I et selskab med både direktion og bestyrelse er det bestyrelsen, og i et selskab med kun en direktion er det direktionen.
Minimumskrav til ti områder, blandt andet risikoanalyse, håndtering af hændelser, backup og genopretning, træning af medarbejdere og adgangskontrol.
Ja, hvis I er leverandør til en omfattet virksomhed. De forventer i stigende grad, at deres leverandører kan dokumentere deres sikkerhedsniveau.
Med et overblik over jeres risici. En risikoanalyse er et godt udgangspunkt.
Det afhænger af omfanget. Kontakt os, så giver en rådgiver et tilbud.
Tal med en af vores sikkerhedskonsulenter om NIS2 og undervisning for bestyrelsen.
Sølv, 5-6 år, 2025
AAA, højeste kreditværdighed, Dun og Bradstreet 2025
ISAE 3402, verificeret af Grant Thornton, 2024
D-mærket, digital tryghed