Managed SOC: Hvor hurtigt opdager I et angreb?
Et cyberangreb opdages ikke altid, når det sker. Se, hvad et managed SOC er, hvordan overvågning og threat hunting supplerer jeres eksisterende sikkerhed, og hvad der sker, når en trussel opdages.
Et cyberangreb opdages ikke altid, når det sker. Nogle gange går der dage eller uger, før nogen bemærker, at en angriber har været inde i netværket. Her forklarer vi, hvad et SOC er, hvorfor overvågning er blevet lige så vigtig som beskyttelse, og hvad I skal overveje, hvis I vil have det på plads.
Firewalls, antivirus og endpoint-beskyttelse er stadig fundamentale. Men beskyttelse alene kan ikke garantere, at ingen kommer ind. Derfor handler IT-sikkerhed i dag i lige så høj grad om at opdage angribere hurtigt, hvis de allerede er inde.
Det er en af grundene til, at danske medier med jævne mellemrum skriver om brud, der først blev opdaget længe efter, at de var sket. Spørgsmålet er ikke kun “Kan vi holde hackerne ude?”, men også “Hvor hurtigt opdager vi det, hvis de allerede er inde?”
Angribere bruger ikke altid skadelig software, som antivirus kan genkende. De kan i stedet:
Aktiviteten ser derfor ikke nødvendigvis mistænkelig ud ved første øjekast. Det kræver både overvågning og folk, der ved, hvad de leder efter.
Et SOC (Security Operations Center) er en funktion, der overvåger en virksomheds IT-miljø, analyserer mistænkelig aktivitet og følger op, når noget ikke ser rigtigt ud. De fleste mindre og mellemstore virksomheder har ikke ressourcerne til at bygge og bemande et eget SOC [døgnet rundt, bekræftes]. Derfor findes managed SOC, hvor en partner leverer funktionen som en tjeneste.
Et managed SOC består typisk af to ting:
Det er her, mange spørger: “Og hvad så?” En alarm hjælper ikke, hvis ingen handler på den. Hos CURAit stopper arbejdet ikke ved en alarm. Vi hjælper med at reagere, begrænse hændelsen og få kontrollen tilbage.
Et managed SOC erstatter ikke jeres nuværende sikkerhed. Det supplerer den. Firewall, antivirus og EDR forebygger og blokerer. Et SOC sørger for, at der er nogen, der kigger med, og at I opdager de ting, der kommer igennem.
Teknologi er heller ikke hele løsningen. Mange angreb starter hos en medarbejder, der klikker på noget forkert, og derfor arbejder mange virksomheder også med awareness og træning.
Flere forsikringsselskaber stiller i dag krav om EDR og overvågning. Et managed SOC kan hjælpe jer med at opfylde dem. Læs mere i artiklen Cyberforsikring: 8 krav, mange virksomheder overser.
Det er relevant, hvis I:
Første skridt er en dialog om, hvordan jeres nuværende sikkerhedsopsætning ser ud. Derfra kan vi se, hvad der allerede er på plads, og hvor overvågningen giver mest værdi.
Ofte stillede spørgsmål
Læs mere om vores løsning på siden [Managed SOC](link til SOC-siden), eller se hele overblikket under Cyber Security.

Et cyberangreb opdages ikke altid, når det sker. Se, hvad et managed SOC er, hvordan overvågning og threat hunting supplerer jeres eksisterende sikkerhed, og hvad der sker, når en trussel opdages.
Mange tror, at cyberforsikringen dækker, men forsikringsselskabet kan stille krav til blandt andet MFA, backup og EDR. Se de 8 krav, der oftest bliver overset, og hvordan I tjekker, om I står stærkt ved næste fornyelse.

Priserne på servere og virtualiseringssoftware er steget markant. Her ser vi på, hvorfor hosting kan give en mere forudsigelig og fleksibel it-drift, og hvad man bør vurdere, før man vælger.
Når AI, cybersikkerhed og compliance fylder dagsordenen, har den IT-ansvarlige brug for tid til at tænke strategisk. Her ser vi på, hvordan managed services kan tage presset fra den daglige drift.
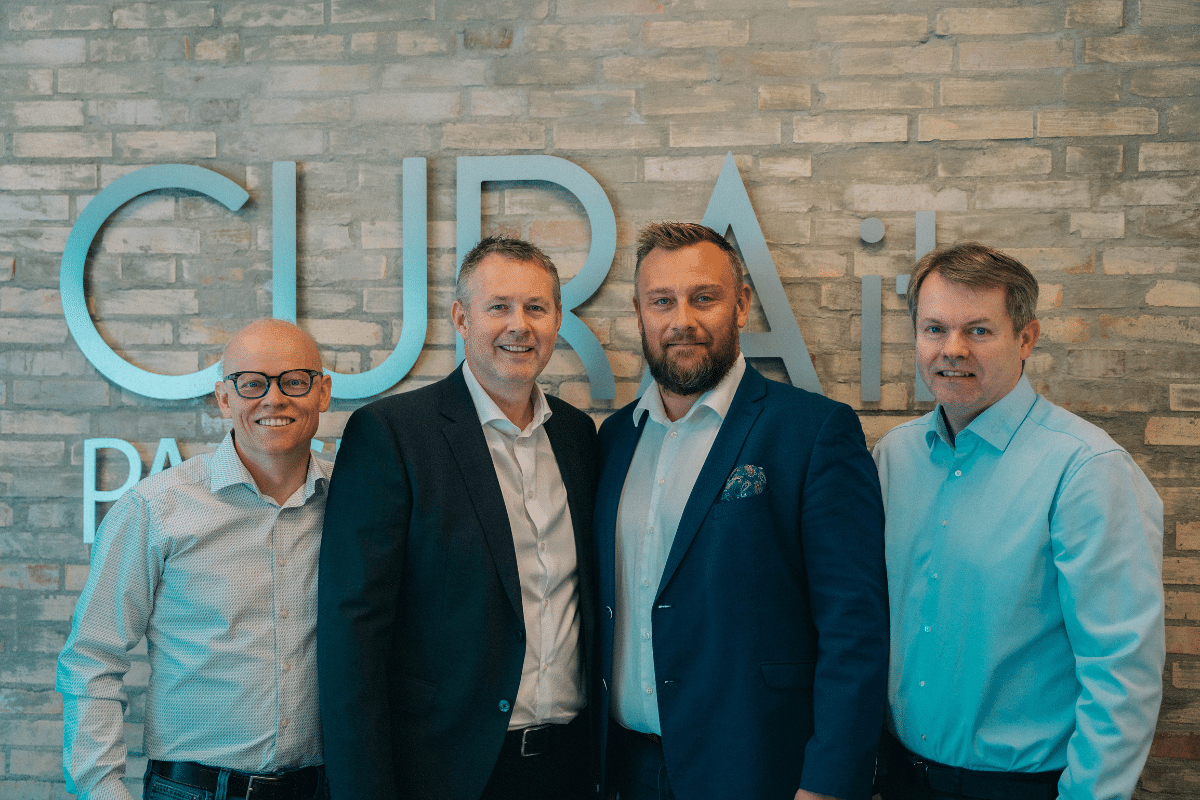
CURAit har ansat Mikkel Wakefield som ny CEO fra 1. maj 2026, mens Martin Phillip Maleshyn fokuserer på produktudvikling og innovation. Baggrunden er et marked med stigende krav til drift og sikkerhed.